1. La respuesta corta
Nunca metas datos personales de la empresa, de clientes o de la plantilla en una cuenta personal de IA (incluidas las de pago: Pro, Plus, Max o Go). Con un plan de empresa, el entrenamiento desactivado, las personas informadas y una lista corta de usos aprobados, puedes usar estas herramientas con tranquilidad y sin pedir consentimiento a cada persona.
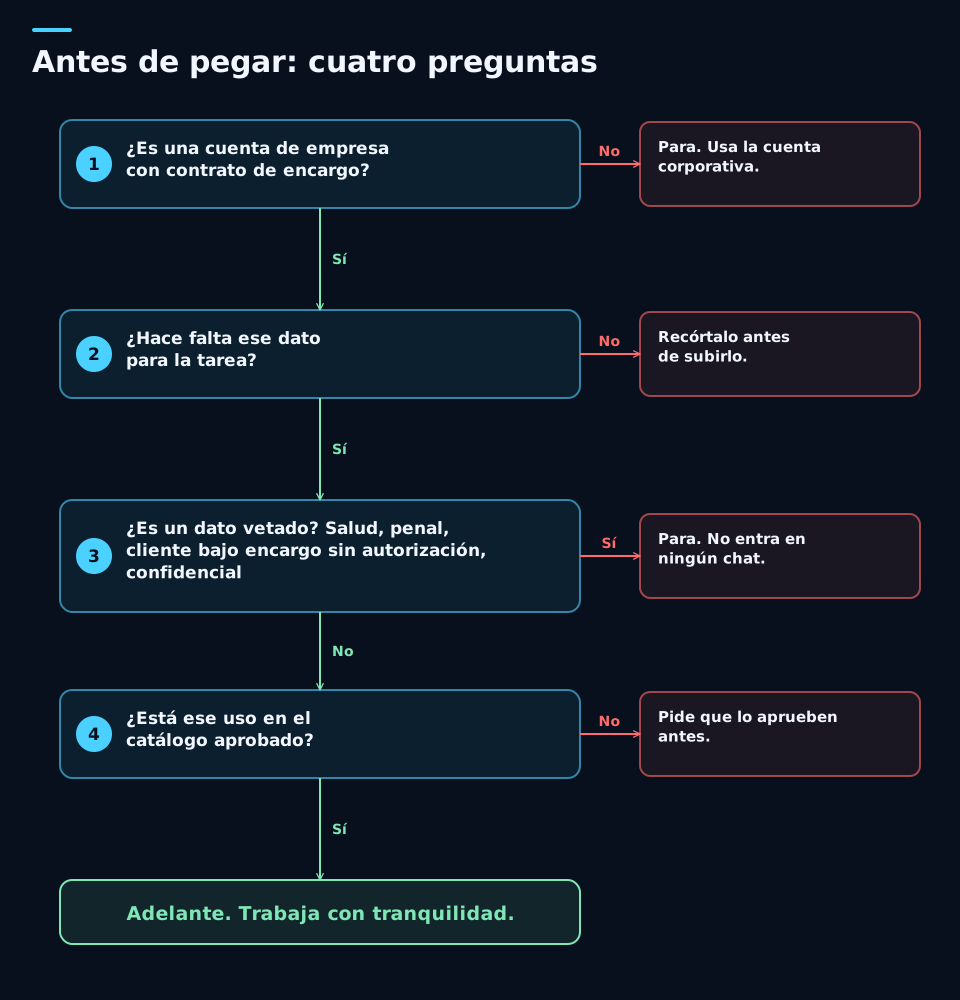
Antes de pegar algo en un chat, cuatro preguntas. ¿Es una cuenta de empresa con contrato de encargo? ¿Hace falta ese dato para la tarea? ¿Es un tipo de dato permitido? ¿Está ese uso en la lista aprobada? Cuatro síes, adelante. Un no, para.
2. La cuenta importa más que la herramienta
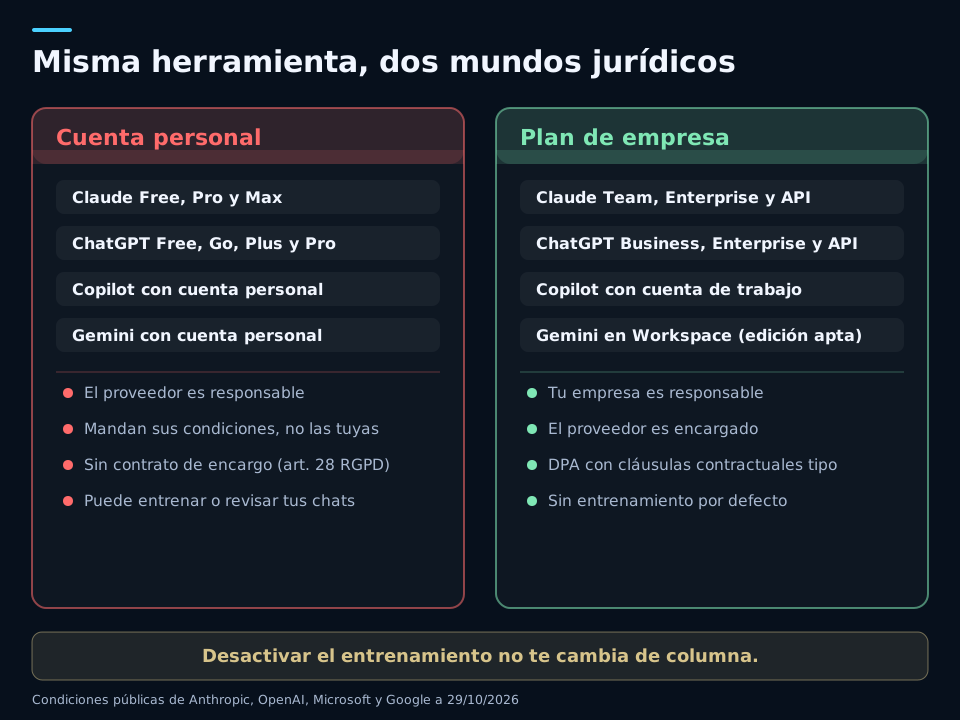
La misma herramienta cambia de naturaleza jurídica según la cuenta. Con una cuenta personal (incluidas las de pago: Pro, Plus, Max o Go), el proveedor trata tus datos como responsable y con sus propias condiciones. Con un plan de empresa, el contrato de encargo del tratamiento forma parte de sus condiciones, que es lo que exige el artículo 28 del RGPD cuando alguien trata datos por tu cuenta.
He leído las condiciones públicas de los cuatro proveedores el 29 de octubre de 2026. Esto es lo que dicen, con sus palabras.
| Plan | ¿Contrato de encargo? | Lo que dice el proveedor | Fuente y fecha |
|---|---|---|---|
| Claude Free, Pro y Max | No | Productos de consumo. Para residentes en el EEE, sus condiciones dicen: "You agree that you will not use our Services for any commercial or business purposes". | Anthropic, condiciones de consumo EEE (08/10/2025) |
| Claude Team, Enterprise y API | Sí | "The customer is the Controller" y "Anthropic acts as a Processor". El DPA con cláusulas contractuales tipo va incorporado a las condiciones comerciales. | Anthropic, centro de privacidad: roles de responsable y encargado (consultado el 29/10/2026) y DPA (16/03/2026) |
| ChatGPT Free, Go, Plus y Pro | No | El Acuerdo de Servicios "no se aplica a los servicios de OpenAI utilizados por consumidores o personas físicas". Excepción mínima: ChatGPT Sites tiene un DPA solo para los datos que recoge el sitio publicado, "no se aplica" a tus prompts ni archivos. | OpenAI, Acuerdo de Servicios (01/01/2026) y DPA de ChatGPT Sites (09/07/2026) |
| ChatGPT Business, Enterprise y API | Sí | El DPA "supplements, and is incorporated into, the OpenAI Services Agreement" y OpenAI "acts as a Data Processor". | OpenAI, DPA (01/01/2026) |
| Copilot con cuenta personal | No | "Copilot in Microsoft 365 apps is covered by the Microsoft Services Agreement". Las condiciones de Copilot para particulares añaden: "You can only use Copilot for your own personal use". | Microsoft Support y términos de Copilot para particulares (consultados el 29/10/2026) |
| Copilot con cuenta de trabajo | Sí | Cubierto por el DPA y los Product Terms "with Microsoft acting as a data processor". Las búsquedas web en Bing quedan fuera: ahí Microsoft "acts as an independent data controller". | Microsoft Learn (18/08/2026) |
| Gemini con cuenta personal | No | Revisores humanos leen parte de los chats y "Reviewed chats are retained for up to three years". Google pide: "Please don't enter confidential information that you wouldn't want a reviewer to see". | Google, Gemini Apps Privacy Hub (26/10/2026) |
| Gemini en Google Workspace (edición apta) | Sí | "User prompts are considered customer data under the Cloud Data Processing Addendum". Solo con una edición de Workspace que cumpla los requisitos. | Google Workspace, Privacy Hub (06/10/2026) |
Desactivar el entrenamiento no sustituye al contrato de encargo: son dos cosas distintas. Y una licencia de Workspace Individual tiene contrato de encargo para el uso profesional, pero Gemini figura ahí como "servicio adicional" bajo las condiciones de consumo de Google (consultado el 29/10/2026).
3. Dónde van tus datos y cuánto tiempo se quedan
Contratar un plan de empresa resuelve el encargo. No resuelve por sí solo dónde se procesan los datos ni cuánto se conservan. Cuatro cosas que conviene saber antes de firmar.
Claude guarda en Estados Unidos y enruta donde decide Anthropic
Anthropic dice que "data is stored in the US" y que, por defecto, puede enrutar el tráfico a "select countries in the US, Europe, Asia and Australia, unless otherwise agreed upon". La única opción regional de claude.ai es "US-only inference", solo para Enterprise con facturación por uso y con un multiplicador de 1,1 sobre las tarifas de uso de los modelos recientes (un 10 % más, sin cambiar las cuotas por asiento). En la API, el parámetro inference_geo admite "global" o "us". No hay opción "solo UE" en el servicio directo. Para procesar en Europa hay que ir a Claude en Amazon Bedrock o en Google Cloud y comprobar modelo, perfil de inferencia y alcance (Anthropic, 15/06/2026).
Los chats no caducan solos
En Claude Team y Enterprise los chats se guardan hasta que alguien los borra. Al borrarlos salen de los sistemas en un plazo ordinario de 30 días. Los chats de incógnito se borran solos en 30 días. Si un sistema de seguridad marca una conversación, hasta 2 años, y su puntuación hasta 7 años. Si alguien pulsa el botón de valorar una respuesta, la conversación puede guardarse hasta 5 años y usarse para entrenar. Los propietarios de Team y Enterprise pueden desactivar ese botón. Los plazos personalizados son solo de Enterprise (Anthropic, 01/07/2026 y 18/08/2026).
Copilot puede salir de la UE en horas punta
Microsoft activa por defecto el "flex routing" en los tenants elegibles (los que están dentro del límite de datos de la UE) creados después del 25 de marzo de 2026. Con él, la inferencia puede ejecutarse en Estados Unidos, Canadá o Australia en picos de demanda. Se desactiva en el centro de administración de Microsoft 365. Además, los modelos de Anthropic dentro de Copilot quedan fuera del límite de datos de la UE (Microsoft Learn, 29/09/2026 y 18/08/2026).
Región europea en ChatGPT y Gemini: solo en los planes altos o con complemento
OpenAI ofrece residencia de datos en Europa, y también residencia de la inferencia, para clientes de ChatGPT Enterprise y Edu y de la API. Su artículo de ayuda no menciona a Business. En Google Workspace, las ediciones con regiones de datos guardan en región los chats de Gemini, pero el procesamiento en región solo lo cubren Enterprise Data Regions (incluido en Enterprise Plus, Enterprise Essentials Plus y Frontline Plus, o como complemento de pago para las ediciones con Fundamental Data Regions) y Assured Controls (complemento). Gemini Notebook queda fuera (OpenAI y Google, consultados el 29/10/2026).
He filtrado la lista de participantes activos del Marco de Privacidad de Datos UE-EE. UU. el 29 de octubre de 2026. Microsoft Corporation y Google LLC aparecen. Anthropic y OpenAI, no. Sus contratos de encargo se apoyan en las cláusulas contractuales tipo, así que te toca documentar que esa garantía funciona para el servicio y los destinos reales. Puede ser una evaluación breve, siguiendo las Recomendaciones 01/2020 del Comité Europeo de Protección de Datos.
4. Las 12 cosas que no puedes hacer (y qué hacer en su lugar)
Cada regla lleva su etiqueta. "Ley" es una obligación con artículo. "Recomendación" es criterio profesional para cumplirla sin dramas. Primero lo que no se hace, después la alternativa.
-
1
Usar cuentas personales con datos de la empresa o de clientes
LeyNoPegar un contrato, un listado de clientes o un parte médico en un ChatGPT Plus, un Claude Pro, un Copilot personal o un Gemini personal, aunque la cuenta la pague la empresa.
En su lugarPlan de empresa con contrato de encargo: Claude Team, Enterprise o API, ChatGPT Business, Enterprise o API, Copilot con cuenta de trabajo o Gemini en una edición apta de Workspace. Y, como medida organizativa que recomiendo, bloquear las cuentas personales en los equipos corporativos.
Fundamento Art. 28 RGPD. En Claude de consumo para el EEE, además, el uso comercial está prohibido por sus condiciones (sección 11).
-
2
Subir a un asistente general datos que exigen garantías especiales
RecomendaciónNoContraseñas, claves y tokens. Datos de salud, ideología, afiliación sindical, orientación sexual o biometría. Datos penales. Datos que tratas por encargo de un cliente sin su autorización para ese proveedor. Información protegida por un acuerdo de confidencialidad.
En su lugarUna lista interna de datos vetados, por tipo de dato y no por nombre de fichero. Manda el contenido: un presupuesto puede llevar un diagnóstico. Antes de subir, se recorta lo que no aporta.
Fundamento Arts. 9 y 10 RGPD para las categorías especiales y los datos penales, que solo se tratan con una excepción y con garantías. El RGPD no tiene una "lista de datos prohibidos en IA": esta lista es una recomendación construida sobre los requisitos de cada tipo de dato.
-
3
Meter al proveedor de IA como subencargado sin que tu cliente lo sepa
LeyNoProcesar con IA datos que tratas por cuenta de un cliente sin su autorización previa por escrito para ese proveedor.
En su lugarSi tu contrato de encargo tiene autorización general, avisa al cliente antes y dale la oportunidad de oponerse. Si es específica, pide la autorización por escrito. El subencargado asume las mismas obligaciones que tú.
Fundamento Arts. 28.2 y 28.4 RGPD. Directrices de la AEPD sobre contratos entre responsables y encargados, apartado 11.
-
4
Creer que quitar el nombre es anonimizar
LeyNoBorrar el nombre y dejar el puesto, el municipio, la fecha del siniestro y el importe. Esa persona sigue siendo identificable.
En su lugarPreguntarse si alguien, con lo que queda y con lo que ya sabe, puede volver a la persona. Si la respuesta es sí, sigue siendo dato personal y se trata como tal. Para la mayoría de tareas basta con subir solo lo necesario.
Fundamento Art. 4.1 y considerando 26 RGPD: es dato personal el de una persona identificable "directa o indirectamente".
-
5
Tratar datos con IA sin decirlo en la información de privacidad
LeyNoUsar proveedores de IA como destinatarios de datos sin que aparezcan, al menos por categorías, en la información que das a clientes, candidatos y plantilla.
En su lugarActualiza la información: destinatarios o categorías de destinatarios (proveedores tecnológicos y de IA), transferencias fuera del EEE con su garantía y cómo obtener copia. Por categorías vale, lo más concretas posible, pero ten identificados los proveedores reales por si alguien ejerce el derecho de acceso. Si el cambio es relevante para quien ya dio sus datos, comunícalo antes del nuevo uso por un medio que llegue. No hace falta un envío masivo.
Fundamento Arts. 13.1.e y f y 14.1.e y f RGPD. Plazos del art. 14.3: como máximo un mes, o antes si te comunicas con la persona o cedes sus datos. Directrices sobre transparencia WP260 rev.01, anexo.
-
6
Dejar que la IA decida sola algo con efectos jurídicos o de importancia similar para una persona
LeyNoRechazar un candidato, denegar un crédito o cerrar una cuenta solo con la salida de un modelo. Una "revisión humana" de trámite, donde la persona firma lo que dice la máquina, no cuenta.
En su lugarEl artículo 22 entra cuando la decisión produce efectos jurídicos o afecta a la persona de modo similar: rechazar, denegar, despedir, cerrar. Clasificar correos o proponer un borrador, no. En esos casos, que decida una persona con criterio y con poder real de cambiar el resultado. Si de verdad necesitas una decisión automatizada, solo cabe en tres casos: necesaria para celebrar o ejecutar un contrato con esa persona, autorizada por una ley con garantías o con consentimiento explícito. En contrato y consentimiento, garantiza intervención humana, poder expresar su punto de vista e impugnar. Si la IA elabora perfiles, informa de ello aunque decida una persona.
Fundamento Art. 22 RGPD. Art. 11.2 LOPDGDD para la información sobre perfiles.
-
7
Cruzar las líneas rojas del Reglamento de IA
LeyNoUsar IA para inferir emociones de empleados o alumnos a partir de datos biométricos, por ejemplo analizando la voz o la cara en reuniones o aulas.
En su lugarEsa herramienta no entra en la empresa, salvo motivos médicos o de seguridad. El resto de prácticas prohibidas del artículo 5 (categorización biométrica para deducir datos sensibles, puntuación social, manipulación subliminal) tampoco se compran "para probar".
Fundamento Art. 5.1.f del Reglamento (UE) 2024/1689, aplicable desde el 2 de febrero de 2025.
-
8
Dejar a la plantilla sin formación en IA
LeyNoDar acceso a Copilot o a ChatGPT y confiar en que cada uno "ya sabe".
En su lugarMedidas de apoyo a la alfabetización en IA adaptadas a lo que cada persona usa: una sesión corta, una guía de un folio, el catálogo de herramientas con sus reglas. No exige un curso homologado ni un título. Guarda constancia de lo hecho.
Fundamento Art. 4 del Reglamento de IA en la redacción del Reglamento (UE) 2026/1744, aplicable desde el 2 de febrero de 2025. El texto nuevo aclara que la obligación "no exige" garantizar un nivel concreto a ninguna persona en particular.
-
9
Publicar contenido artificial sin decirlo cuando la ley lo pide
LeyNoDifundir una imagen, un audio o un vídeo generados o manipulados por IA que parezcan auténticos (una ultrasuplantación) sin indicar que son artificiales. O publicar un texto hecho con IA para informar sobre un asunto de interés público sin revisión humana ni responsable editorial.
En su lugarIndica siempre que las ultrasuplantaciones son artificiales. En obras artísticas, creativas, satíricas o de ficción, de forma que no estorbe la obra. En textos de interés público, o lo etiquetas o alguien revisa y asume la responsabilidad editorial. Si ofreces un chatbot con tu marca, asegúrate de que el usuario sabe que habla con una IA, salvo que sea evidente. No hace falta etiquetar cada correo o cada publicación hecha con IA.
Fundamento Arts. 3.60, 50.1 y 50.4 del Reglamento de IA, aplicables desde el 2 de agosto de 2026. Art. 3.3: quien pone el sistema en servicio con su propio nombre o marca puede ser "proveedor" aunque encargue el desarrollo.
-
10
Usar IA para seleccionar o evaluar personal como si fuera un filtro más
LeyNoCribar currículos, puntuar entrevistas o decidir ascensos con IA sin tratarlo como lo que normalmente es: un uso de alto riesgo.
En su lugarHoy ya: informar a la representación legal de los trabajadores de los parámetros, reglas e instrucciones del algoritmo que influye en decisiones sobre condiciones de trabajo o acceso y mantenimiento del empleo. Eso no sustituye la información a cada persona. Y planificar las obligaciones de alto riesgo, que llegan en general el 2 de diciembre de 2027, entre ellas informar antes a los trabajadores afectados y a sus representantes.
Fundamento Art. 64.4.d del Estatuto de los Trabajadores, ya vigente. Anexo III y art. 26.7 del Reglamento de IA, con las fechas del Reglamento (UE) 2026/1744.
-
11
Ignorar la letra pequeña de cada licencia
RecomendaciónNoFirmar el plan "Business" y dar por hecho que cubre datos de salud, que procesa en Europa o que incluye todos los módulos.
En su lugarLeer tres cosas antes de firmar: usos restringidos (algunas licencias limitan usos médicos o con datos de salud), región de procesamiento y su precio (procesar solo en una región suele costar más) y qué productos quedan fuera (en Workspace, Gemini Notebook no entra en las regiones de datos).
Fundamento Criterio profesional, sobre las condiciones citadas en el punto 3 (consultadas el 29/10/2026).
-
12
Reutilizar con IA lo que llega por tus formularios sin avisar antes
LeyNoPasar por un asistente de IA los mensajes del formulario de contacto, las candidaturas o los tickets de soporte con una política de privacidad que no lo cuenta.
En su lugarAdaptar antes la política: destinatarios, transferencias y, si procede, el uso de IA en ese tratamiento. Es un cambio de media hora que evita un tratamiento no informado.
Fundamento Arts. 13 y 14 RGPD. Art. 11 LOPDGDD para la información por capas.
5. Lo que sí puedes hacer: 6 mitos que frenan sin motivo
Muchas de las empresas que me consultan tienen miedo a cosas que no exige nadie. Estas seis son las más repetidas.
"Para usar IA necesito el consentimiento de cada cliente."
RealidadNo. Usar IA no exige por sí solo un consentimiento nuevo ni una casilla. Exige una base jurídica válida para el tratamiento, la que ya tenías (contrato, obligación legal o interés legítimo), e informar de los destinatarios. Arts. 6 y 13 RGPD.
"Tengo que enviar un correo a todos mis contactos anunciando que uso IA."
RealidadNo hace falta un envío masivo. Se actualiza la información de privacidad y, si el cambio es relevante para quien ya dio sus datos, se comunica antes del nuevo uso por un medio que llegue. Tampoco hay que pedir permiso al proveedor que te manda un presupuesto.
"Hay que anonimizar cada documento antes de subirlo."
RealidadNo. Se sube lo necesario para la tarea y se quita antes lo que no aporta, por ejemplo el DNI en una comparación de precios. Lo que no vale es escribir "no uses los datos personales" en las instrucciones del proyecto: el dato ya se habría enviado.
"Los datos de mis proveedores son datos personales."
RealidadLos de la sociedad, no: razón social, NIF de la sociedad, dirección o un correo genérico como info@. Sí lo son los de sus personas de contacto y los de los autónomos. Para esos, la LOPDGDD presume el interés legítimo cuando solo se usan para la relación profesional (arts. 19.1 y 19.2). No hace falta consentimiento, sí informar. Esa presunción no cubre cualquier análisis con IA.
"Usar IA obliga a hacer una evaluación de impacto."
RealidadNo por sí solo. La evaluación de impacto se exige cuando el tratamiento supone un alto riesgo, por ejemplo perfiles con efectos relevantes o categorías especiales a gran escala (art. 35 RGPD). Un resumen de actas o una traducción normalmente no lo son. Decide por tipo de tarea, no por herramienta.
"Cada vez que subo un documento tengo que consultarlo con alguien."
RealidadNo si has hecho el trabajo una vez. Apruebas por tipo de tarea qué herramienta, qué datos entran y qué se quita, tras comprobar base jurídica, accesos, conservación, derechos, incidentes y si hace falta evaluación de impacto. Después el equipo trabaja sin preguntar.
6. Pon orden en una tarde: el catálogo de herramientas de IA
La norma no habla de "catálogo". Es mi recomendación para convertir todo lo anterior en algo que la plantilla pueda cumplir sin leer el RGPD. Una tabla, comunicada con acuse de recibo, que puede ir junto a las normas de uso de dispositivos digitales. Así ordenas las medidas, formas a cada persona en lo suyo, evitas las cuentas personales y puedes demostrar lo hecho.
Ejemplo de catálogo. Las filas se adaptan a cada empresa.
| Herramienta y licencia | Para qué se puede usar | Qué datos admite | Configuración obligatoria | Quién la autoriza |
|---|---|---|---|---|
| Claude Team, cuenta corporativa | Resúmenes, borradores y análisis de documentos internos | Datos personales ordinarios de clientes y plantilla. Nada de salud ni de clientes bajo encargo sin autorización | Entrenamiento desactivado, botón de valorar desactivado, plazo de borrado de chats y proyectos | Responsable de TI o dirección, con revisión del DPD |
| Copilot con cuenta de trabajo | Correo, Office y reuniones | Datos personales ordinarios | Flex routing revisado si un contrato exige UE, búsqueda web según política, acceso desde cuentas personales bloqueado | Responsable de TI o dirección, con revisión del DPD |
| ChatGPT Plus, Claude Pro o Gemini personal | Ninguno con información de la empresa | Ningún dato personal ni confidencial | Bloqueadas en los equipos corporativos | Nadie |
Configuración mínima que pido siempre
- Entrenamiento desactivado y comprobado en la consola de administración, no solo en el perfil de un usuario.
- Botón de valorar respuestas desactivado en Claude. Ese botón permite guardar la conversación hasta 5 años y usarla para entrenar.
- Plazos de conservación fijados para chats, archivos y proyectos, y una persona encargada de que se cumplan.
- Flex routing de Copilot revisado si algún contrato exige procesamiento en la UE.
- Cuentas personales bloqueadas en los equipos corporativos, incluida la directiva de Microsoft "Multiple account access to Copilot for work documents".
Sanidad, abogacía, servicios sociales y canales de denuncia tienen secreto profesional y habilitaciones propias. Menores y educación, protección reforzada. Sector público: puede aplicar el ENS y, en los contratos con tratamiento de datos por cuenta de la Administración, el artículo 122.2 de la Ley 9/2017 obliga al contratista a declarar dónde van a estar ubicados los servidores y desde dónde se prestan los servicios. Si trabajas para la Administración, esa declaración te alcanza.
7. Lo que ya aplica y lo que viene
Casi nada de esto es futuro. El RGPD se aplica desde el 25 de mayo de 2018 y el Reglamento de IA ya rige lo que toca a este artículo, salvo dos fechas que aún están por llegar.
Preguntas frecuentes
¿Puedo usar ChatGPT Plus o Claude Pro si la cuenta la paga la empresa?
No con datos personales ni información confidencial. Quien paga no cambia el plan: siguen siendo productos para personas físicas sin contrato de encargo del tratamiento. En Claude, las condiciones de consumo para el EEE prohíben además el uso comercial. ChatGPT Business y Claude Team se contratan por usuario y sí incluyen el contrato de encargo.
Si desactivo el entrenamiento en mi cuenta personal, ¿ya cumplo?
No. Son dos cosas distintas. Desactivar el entrenamiento limita un uso concreto de tus datos por parte del proveedor. El contrato de encargo del artículo 28 del RGPD regula todo el tratamiento: finalidad, instrucciones, seguridad, subencargados, conservación y devolución. Las cuentas personales no lo tienen.
¿Tengo que pedir consentimiento a mis clientes para usar IA con sus datos?
Normalmente no por el hecho de usar IA. Necesitas la misma base jurídica que ya tenías para ese tratamiento, normalmente el contrato o el interés legítimo, e informar de los destinatarios y de las transferencias. Puede hacer falta en casos concretos, por ejemplo con categorías especiales sin otra excepción del artículo 9 o con una decisión solo automatizada sin otra excepción del artículo 22 del RGPD.
¿Puedo pasar un currículum por un chat de IA para resumirlo?
Con cuenta de empresa, tarea aprobada en el catálogo, candidatos informados y sin que la IA decida, sí. Lo que no puedes hacer es cribar o puntuar candidatos con la salida del modelo sin una persona con criterio real detrás. Si el algoritmo influye en decisiones de acceso al empleo, hoy ya debes informar a la representación legal de los trabajadores de sus parámetros, reglas e instrucciones (art. 64.4.d del Estatuto de los Trabajadores). Y si el sistema se usa para filtrar o evaluar candidatos, desde el 2 de diciembre de 2027 tendrá en general las obligaciones de alto riesgo del anexo III del Reglamento de IA.
Un empleado ya ha subido datos de clientes a su cuenta personal. ¿Qué hago?
Trátalo como un incidente de seguridad. Identifica qué datos y de quién, borra los chats y los archivos, desactiva el historial y el entrenamiento de esa cuenta y documenta todo con fecha. Valora si es una brecha que haya que notificar a la AEPD en 72 horas desde que tienes constancia (art. 33 RGPD): depende del riesgo para las personas. Si el riesgo es alto, valora también comunicarlo a los afectados, salvo las excepciones del artículo 34. Si esos datos los tratabas por cuenta de un cliente, como encargado debes avisarle sin dilación indebida (art. 33.2). Y aprovecha para publicar el catálogo y bloquear las cuentas personales.
¿Y si uso mi Copilot personal sobre un documento de trabajo?
Microsoft dice que la protección de Copilot se basa siempre en la identidad usada para acceder al archivo, así que el documento de trabajo mantiene su protección aunque la licencia de Copilot sea personal. Aun así, la empresa puede bloquear ese uso con la directiva "Multiple account access to Copilot for work documents" (Microsoft Learn, 23/10/2026). Yo recomiendo bloquearlo: es la única forma de que el catálogo se cumpla.
¿Tengo que etiquetar todos los textos que hago con IA?
No. El artículo 50.4 del Reglamento de IA obliga a indicar que son artificiales las ultrasuplantaciones (imagen, audio o vídeo generados o manipulados por IA que parecen auténticos) y los textos publicados para informar sobre asuntos de interés público. En estos últimos basta con revisión humana o control editorial con alguien que asuma la responsabilidad. Un correo o una publicación corporativa no necesita etiqueta por el mero hecho de usar IA. Si informa sobre asuntos de interés público, se aplica la regla anterior.
Contrato Claude Team. ¿Dónde se procesan mis datos?
Anthropic almacena en Estados Unidos y, por defecto, puede enrutar el tráfico a países de Estados Unidos, Europa, Asia y Australia. No puedes elegir la UE en claude.ai. La opción de inferencia solo en Estados Unidos existe únicamente en Enterprise con facturación por uso, con un multiplicador de 1,1 sobre las tarifas de uso de los modelos recientes (un 10 % más). Si un contrato te exige procesar en Europa, la vía es Claude a través de Amazon Bedrock o Google Cloud, comprobando el perfil de inferencia (Anthropic, 15/06/2026).
Fuentes consultadas
Todas leídas en su fuente primaria el 29 de octubre de 2026. Entre paréntesis, la fecha que muestra cada documento. Las condiciones de los proveedores cambian: comprueba la versión vigente.
Condiciones de los proveedores
- Anthropic: Consumer Terms of Service, EEA and Switzerland (08/10/2025)
- Anthropic: Does Anthropic act as a data processor or controller?
- Anthropic: How do I view and sign your Data Processing Addendum (DPA)? (16/03/2026)
- Anthropic: Privacy Policy (10/09/2026)
- Anthropic: How long do you store my organization's data? (01/07/2026)
- Anthropic: Is my data used for model training? (18/08/2026)
- Anthropic: Where are your servers located? (15/06/2026)
- Anthropic: Enable US-only inference for your organization (15/06/2026)
- Anthropic: Data residency (API)
- Anthropic: Pricing (Team, Enterprise)
- AWS: Geographic cross-Region inference (Amazon Bedrock)
- OpenAI: Acuerdo de Servicios (01/01/2026)
- OpenAI: Services Agreement (01/01/2026)
- OpenAI: Data Processing Addendum (01/01/2026)
- OpenAI: Política de privacidad en Europa (24/08/2026)
- OpenAI: Anexo de tratamiento de datos de ChatGPT Sites (09/07/2026)
- OpenAI: ChatGPT Sites Data Processing Addendum (09/07/2026)
- OpenAI: What is ChatGPT Go?
- OpenAI: Data residency and inference residency for ChatGPT
- Microsoft Learn: Enterprise data protection in Microsoft Copilot (18/08/2026)
- Microsoft Learn: Flex routing (EU and EFTA) (29/09/2026)
- Microsoft Learn: Multiple account access to Microsoft Copilot for work and school documents (23/10/2026)
- Microsoft Support: Copilot in Microsoft 365 apps for home, your data and privacy
- Microsoft: Copilot Terms of Use for individuals
- Google: Gemini Apps Privacy Hub (26/10/2026)
- Google: Use Gemini Apps with a work or school Google Account
- Google: Workspace Individual, data processing terms
- Google Workspace: Generative AI in Google Workspace Privacy Hub (06/10/2026)
- Google Workspace: Data covered by Data Regions (26/10/2026)
- Google Workspace: Compare Data Region features across editions (26/10/2026)
- U.S. Department of Commerce: lista del Data Privacy Framework (filtrada el 29/10/2026)
Normas y criterios oficiales
- Reglamento (UE) 2016/679 (RGPD): arts. 4, 9, 10, 13, 14, 22, 28, 33, 34 y 35
- Ley Orgánica 3/2018 (LOPDGDD): arts. 11 y 19
- Reglamento (UE) 2024/1689 (Reglamento de IA): arts. 3, 4, 5, 26, 50 y 113 y anexo III
- Reglamento (UE) 2026/1744, de 8 de julio de 2026, que modifica el Reglamento de IA (arts. 4 y 5, fechas del anexo III y transición)
- Estatuto de los Trabajadores: art. 64.4.d
- Ley 9/2017 de Contratos del Sector Público: art. 122.2
- AEPD: Directrices para la elaboración de contratos entre responsables y encargados del tratamiento (apartados 10 y 11)
- Grupo de Trabajo del Artículo 29: Directrices sobre la transparencia, WP260 rev.01
- CEPD: Recomendaciones 01/2020 sobre medidas que complementan los instrumentos de transferencia (versión final, 18/06/2021)
¿Quieres el catálogo de IA de tu empresa hecho y comunicado en dos semanas?
Reviso vuestras cuentas y licencias, fijo la configuración, adapto la información de privacidad y dejo a la plantilla formada con constancia. Como DPD externo o como proyecto cerrado.
